


Fonte immagine di copertina: Flickr
La presidente della Commissione europea Ursula von der Leyen aveva messo in guardia prima dell’estate: Bruxelles è pronta a imbracciare le armi della regolamentazione per proteggere i bambini dai meccanismi nascosti dei social media.
E puntuale, all’indomani del suo discorso sullo Stato dell’Unione, che è il più importante manifesto delle linee guida politiche annuali della Commissione, ha citato il lancio dell’EU Kids Act, un pacchetto di norme pensato per limitare l’accesso dei minori ad alcune piattaforme online, smontare gli algoritmi che generano dipendenza e tutelarli da contenuti che possano essere nocivi per il loro sviluppo.
Sono tutti principi condivisibili, finché si resta alla superficie dei proclami a microfoni aperti. “Quello a cui stiamo assistendo è una grande cattura dei nostri bambini. Una cattura della loro attenzione. Della loro capacità di concentrazione. Delle loro menti”, ha scandito la presidente davanti all’Europarlamento il 16 settembre.
Dritto e rovescio
Von der Leyen ha dalla sua parte una nutrita letteratura che punta il dito contro le modalità con cui i social network sono stati progettati.
A metà luglio si è fatta consegnare un rapporto da un gruppo dedicato di studiosi, incaricato proprio di darle evidenze scientifiche su cui incardinare l’EU Kids Act che, tra le altre cose, cita uno studio dell’Ospedale pediatrico di Philadelphia del 2026, da cui emerge che ricevere il primo smartphone a 12 anni (anziché 13) è associato a un rischio più alto di depressione e altri problemi di salute mentale a un anno di distanza.
O uno del 2019 sulle problematiche indotte dalle loot box (i pacchi regalo che si acquistano in alcuni videogame e contengono premi casuali).
Se servisse poi una dimostrazione del timore che le aziende tecnologiche hanno di essere costrette a modificare il cuore dei loro algoritmi, lo dimostra la fretta con cui Meta ha chiuso la causa intentata da 51 procuratori generali statali sulla sicurezza dei minori online: il dibattimento si è aperto il 18 agosto 2026 davanti alla corte federale di Oakland e si è concluso appena otto giorni dopo, il 26, con un patteggiamento fino a 17 miliardi di dollari spalmati su dieci anni.
Fanno 1,7 miliardi l’anno: meno dell’1% dei 201 miliardi di dollari che Meta ha fatturato nel solo 2025. Un conto quasi risibile, se il paragone è con il fatturato, a fronte del rischio di lasciare che un tribunale scrivesse un precedente capace di imporre una revisione strutturale del modello di business.
Tuttavia di buone intenzioni è lastricata la via che porta a Bruxelles. Il tema non è tanto convincere qualcuno che i minori meritino maggiori protezioni dai pericoli della rete (la risposta è scontata: ovvio!), né che sia meglio in Europa una manovra coordinata anziché 27 scudi, ciascuno di foggia diversa, ma se la formula di un regolamento dedicato sia la soluzione più efficace.
Alla vigilia dell’insediamento della Commissione von der Leyen il ritornello nei corridoi del Berlaymont era far funzionare le norme esistenti, che sono già tante, anziché aggiungerne di nuove.
Digital Services Act (Dsa), Digital Markets Act (Dma), AI Act sono l’eredità di una stagione in cui l’Unione ha dovuto aggiornare regolamenti sul digitale concepiti per un ecosistema completamente diverso e si è dotata di reti molto più estese e forti per catturare i pesci grossi. Che talvolta, però, rischiano di intralciarsi.
E quindi di fronte all’annuncio di un nuovo pacchetto le domande si affollano: serve davvero? Ma quindi, il resto non fa il suo mestiere? E se sì, perché? Ancora: se i rischi per i bambini sono così urgenti, possiamo permetterci il lusso di un iter legislativo che troverà ostacoli sicuri, a cominciare da alcuni paesi seduti nel Consiglio?
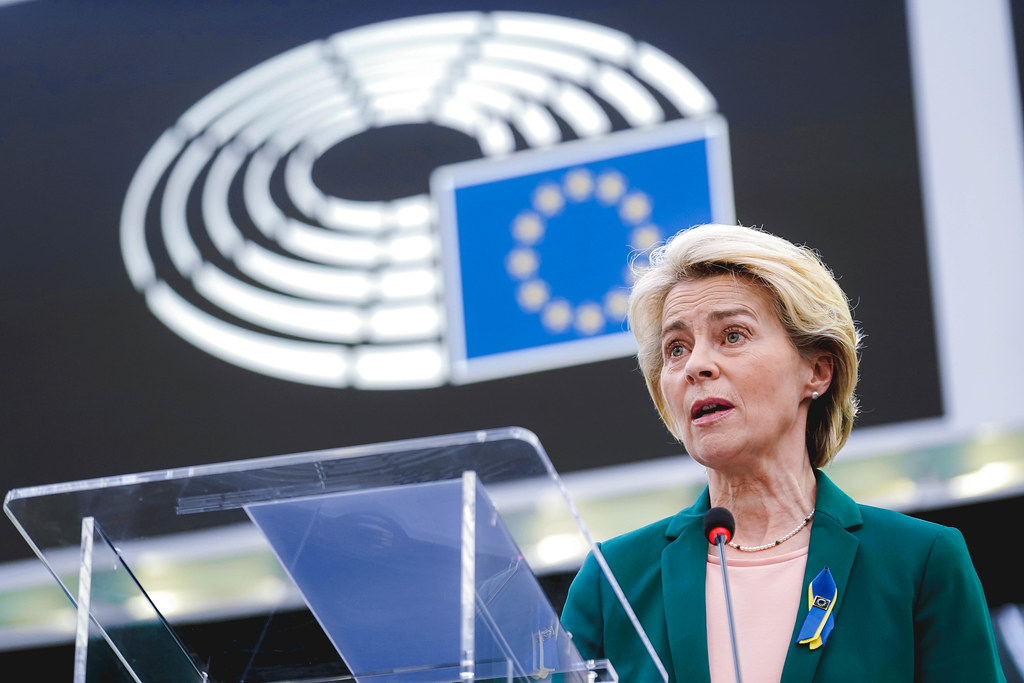
Ursula Von der Leyen. Fonte: Wikimedia Commons
Cosa c’è dentro il pacchetto
Prima di interrogarci, i fatti. Ossia: cosa c’è dentro l’EU Kids Act?
La proposta di regolamento si applica a social network, videogame, piattaforme video, app store e assistenti di intelligenza artificiale e si basa su quattro forme di protezione, richiamate tatticamente a seconda della piattaforma.
Il primo pilastro è rappresentato dalle soglie di età. Social e piattaforme video sono vietati per gli under 13, accessibili ma attraverso account sorvegliati dai genitori tra i 13 e i 15 anni e autonomi dai 15 anni. In aggiunta, nella fascia 13-15 anni l’accesso è limitato a un’ora al giorno e l’utente può interagire con una stretta cerchia di contatti.
Non ci sono invece limiti di età per l’accesso all’AI, mentre con videogiochi e app valgono le classificazioni per età già in uso dai produttori, come il Pegi (Pan European Game Information, il rating del settore). Il blocco dei social sotto una certa età si porta dietro la necessità di verificare l’età di tutti, che è da sempre una delle critiche più accese degli esperti di sicurezza dei dati.
Il secondo elemento è la sicurezza by design. Detto altrimenti: progettare (o ri-progettare) algoritmi che non generino dipendenza, non provochino problemi psicologici o espongano i più giovani ad abusi e violenze in rete. Questa regola vale per tutti. E prevede, tra le altre cose: vietare lo scroll infinito, bandire le notifiche che spingono i più giovani a tornare sulla app, vietare le tecniche di profilazione a favore di strumenti per bloccare o segnalare casi sospetti, e imporre account privati di default.
Il terzo pilastro riguarda proprio la verifica dell’età, il punto su cui la Commissione ha speso più energie tecniche in fase di presentazione. Per la Commissione, la risposta è il wallet di identità digitale europeo in fase di lancio, costruito sulla tecnologia dello zero-knowledge proof: non dovrà comunicare al social network chi sei o quanti anni hai, ma solo se sei al di sopra delle soglie entro cui scattano i limiti. È anche il fronte su cui si concentrano le obiezioni delle aziende, come si vedrà più avanti.
Il quarto pilastro è l’inversione dell’onere della prova. È una regola che si applica solo alle piattaforme più grandi, che superano i 45 milioni di utenti attivi ogni mese all’interno dell’Unione europea e che già sono soggette alle regole più stringenti del Dsa in quanto Vlop (Very large online platform). È un club di cui fanno già parte, tra le altre, l’App Store, YouTube, Facebook, Instagram, Pinterest, Snapchat, TikTok, WhatsApp e da poche settimane anche ChatGPT, Reddit, Roblox.
Queste realtà dovranno dimostrare in anticipo, con un piano di conformità verificato da un revisore indipendente e pagato di tasca propria, di essere sicure prima di poter accogliere i minori online e, se non lo saranno, rischiano multe fino al 6% del fatturato mondiale, con un’istruttoria accelerata che prevede risultati preliminari in 30 giorni e una decisione finale entro 90. Per tutte le altre piattaforme, invece, le eventuali violazioni sono affidate ai controlli delle autorità nazionali.
Sui chatbot occorre precisare che, benché non sia stato imposto un limite di età (motivato dalla volontà di lasciare l’AI accessibile all’uso in classe), la Commissione ha stabilito l’obbligo di non simulare relazioni interpersonali in modo da creare dipendenza emotiva, di non conservare di default la memoria delle conversazioni con un minore, e di sottoporsi a test dei rischi prima del lancio e a un monitoraggio successivo.
Non ci eravamo già visti?
Chi mastica un po’ di regole europee sul digitale avrà ritrovato obblighi che ricorrono nel Dsa, nell’AI Act o persino nel Gdpr. Se, insomma, le aziende si conformano alle norme esistenti, sono già tenute a mitigare molti dei rischi che l’EU Kids Act mette nel mirino.
Certo, il pacchetto sui minori introduce delle novità (come gli scaglioni di età e l’inversione della prova) ma il cuore del problema, ossia la progettazione delle piattaforme, è già sotto il controllo del Dsa, voluto proprio per rendere trasparenti i meccanismi che muovono il business dei grandi operatori online, contenere abusi, violenze e fake news, limitare la profilazione e dare in mano agli utenti più poteri decisionali.
L’articolo 28 impone dal 2022 alle piattaforme online un livello elevato di privacy, sicurezza e protezione per i minori, ed è pienamente applicabile dal febbraio 2024. Prevede di non mostrare pubblicità basata sulla profilazione ai più piccoli e lascia aperta la porta a orientamenti aggiuntivi, dove la Commissione avrebbe potuto inserire eventuali limiti di accesso.
Sulla base di quell’articolo, la Commissione ha pubblicato nel luglio del 2025 linee guida dettagliate che sono già, da oltre un anno, il metro con cui vengono condotte le indagini in corso.
La vicepresidente esecutiva per la sovranità tecnologica, la sicurezza e la democrazia, Henna Virkkunen, in conferenza stampa, ha ricordato i fascicoli aperti contro TikTok per design additivo e impostazioni non sicure, contro Meta per design additivo e per non aver protetto adeguatamente i profili dei minori su Facebook e Instagram, contro quattro grandi piattaforme pornografiche che si dichiaravano riservate agli adulti pur lasciando entrare minori.
Virkkunen ha ammesso che i social starebbero applicando “molto, molto lentamente” le linee guida. Da qui la scelta di trasformarle in obblighi vincolanti. Ma un regolamento non accelera automaticamente l’enforcement: se la risposta a ogni adozione lenta fosse un regolamento nuovo, staremmo freschi, con un pacchetto ad hoc per ogni settore che arranca. Semmai è la controprova che il punto debole della Commissione non sta in quanto siano settoriali le sue norme, ma in quanto sappia farle rispettare.
Sarà aneddotica, ma nelle settimane successive al patteggiamento di Meta negli Stati Uniti proprio la Commissione ha ricordato che l’azienda è sotto indagine in Europa per gli stessi motivi. E sotto quale cappello si muove l’inchiesta? Quello del Dsa.
Attraverso il Digital Services Act la Commissione è arrivata persino a ChatGPT, che è stato classificato come un grande motore di ricerca (Vlose, Very large online search engine) e pertanto sottoposto allo scrutinio del regolamento.

Fonte: Pexels
Una campagna di immagine
Certo, un pacchetto appositamente disegnato sui bambini dimostra che la Commissione von der Leyen II vuole combattere una specifica battaglia.
Forte di un sondaggio di Eurobarometro che certifica come il 92% degli europei chieda più tutele online per i minori, la presidente giustifica l’intervento diretto e cerca consensi per una istituzione ormai sotto il fuoco esterno e interno per la naturale propensione a legiferare. Solo che il rischio è di costruire un missile balistico per centrare un piccione.
Da un lato, l’iter di approvazione del nuovo regolamento richiede, per stessa ammissione di un funzionario della Commissione, tra otto e dodici mesi di negoziato con un Parlamento e un Consiglio divisi.
Peraltro con sei paesi che hanno già notificato bozze di legge nazionali alla Commissione (leggi che dovranno comunque cedere il passo alla manovra comunitaria una volta approvata) e un’Estonia che, stando a quanto riferito nel briefing tecnico dal governo di Tallinn, preme per un opt-out.
Dall’altro ci sono le imprese, che ora potranno tergiversare nell’adottare comportamenti più responsabili, come l’opzione di feed non personalizzato promessa da Meta negli Stati Uniti, chiamando in causa lo sfasamento tra ciò che il Dsa già impone e ciò che entrerà dentro l’EU Kids Act.
La Computer & Communications Industry Association, che rappresenta i colossi americani, ha già colto la palla al balzo. Per esempio segnalando che i conti supervisionati dai genitori imporranno alle piattaforme di verificare le relazioni familiari tra gli utenti, con nuovi rischi per la protezione dei dati.
“Il Kids Act — afferma l’associazione in una nota — si sovrappone a norme UE recenti e di prossima entrata in vigore, tra cui l’AI Act, il Digital Services Act, la direttiva sui servizi di media audiovisivi e il Digital Fairness Act, creando obblighi contrastanti, percorsi di applicazione paralleli e incertezza giuridica”.
In questo mare magnum di confusione già sguazzano i lobbisti che alzeranno argini alle pretese della Commissione.
E poi c’è l’annoso tema di chi controlla, confermato in controluce dalle dichiarazioni della vicepresidente Virkkunen. Un funzionario della Commissione ha precisato che la supervisione resta affidata alla stessa squadra che già applica il Dsa e l’AI Act e coinvolgerà anche le autorità nazionali.
Ma moltiplicare le persone che bussano alla porta delle Big tech, ciascuno per riempire la sua pratica, rischia di frammentare i controlli. E di far perdere le connessioni e i rapporti di causalità che spiegano perché certi algoritmi sono stati costruiti in un determinato modo, perché certe piattaforme diventano più potenti di altre, perché le informazioni circolano nonostante le porte stagne per salvaguardarle.
La Commissione ha deciso di combattere una battaglia sacrosanta. Altro è la tattica con cui intende muovere le sue truppe. Potrebbe arrivare troppo tardi, trovarsi sguarnita ai fianchi o scoprire che la sua artiglieria non raggiunge l’obiettivo.
E se davvero la protezione online dei minori è sentita così tanto dai cittadini europei, non può sbagliare il colpo. Von der Leyen vuole liberare i bambini dalla stretta dei social, ma deve stare attenta a non rimanere prigioniera di sé stessa.